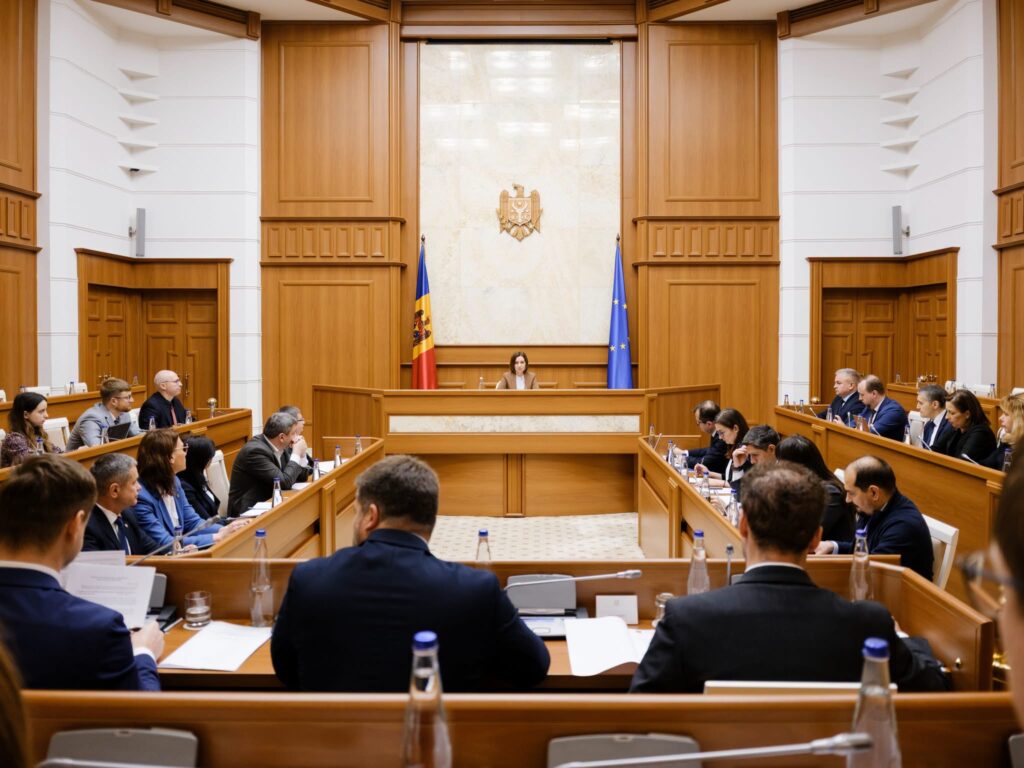
В результате кибератаки на государственные информационные системы Молдовы были получены персональные данные около 450 тысяч граждан. Таковы последние оценки, озвученные президентом Майей Санду после заседания Национального совета безопасности 6 ноября. Агентство электронного управления (AGE) должно уведомить людей, чьи данные были затронуты.
По словам главы государства, инцидент произошёл в инфраструктуре, которой управляет AGE. Нарушение контроля доступа в одном приложении позволило злоумышленнику получить сведения из реестров как минимум десяти учреждений. Используя имевшийся набор персональных идентификационных номеров — IDNP, атакующий извлекал данные, а затем применял их для дальнейшего проникновения в систему.
Извлечённые сведения могут использоваться для мошенничества
Майя Санду предупредила, что полученная информация может помочь мошенникам выдавать себя за сотрудников банков или государственных учреждений. Если во время звонка или в сообщении требуют PIN-код, пароль либо данные карты, следует прекратить общение и самостоятельно связаться с учреждением по номеру, указанному на его официальном сайте.
Банки также получат информацию о гражданах, чьи данные были доступны злоумышленнику, чтобы проводить дополнительные проверки.
Власти готовят изменения в защите государственных систем
Президент отметила, что учреждения сообщили об инциденте с опозданием, а их действия были недостаточно скоординированы. По её оценке, одним из серьёзных последствий атаки стало снижение доверия к безопасности государственных цифровых услуг.
На заседании Национального совета безопасности согласовали модернизацию архитектуры государственных информационных систем, пересмотр процедур закупок в сфере IT и чёткое разграничение ответственности между профильными учреждениями. Также предусмотрены регулярные проверки безопасности, круглосуточный мониторинг и выявление аномалий, в том числе с помощью инструментов искусственного интеллекта. Рабочая группа под руководством премьер-министра должна в течение месяца предложить системные решения для укрепления кибербезопасности.